代理连接超时、检测成功但网页打不开:按失败阶段排查 DF-IP 连接
代理检测成功,只说明那次检查完成了它覆盖的连接步骤,不代表所有网站、所有应用和全部页面资源都可用。排查时先找出失败发生在哪一层,再决定修改什么,避免同时改协议、端口、凭证和地区。
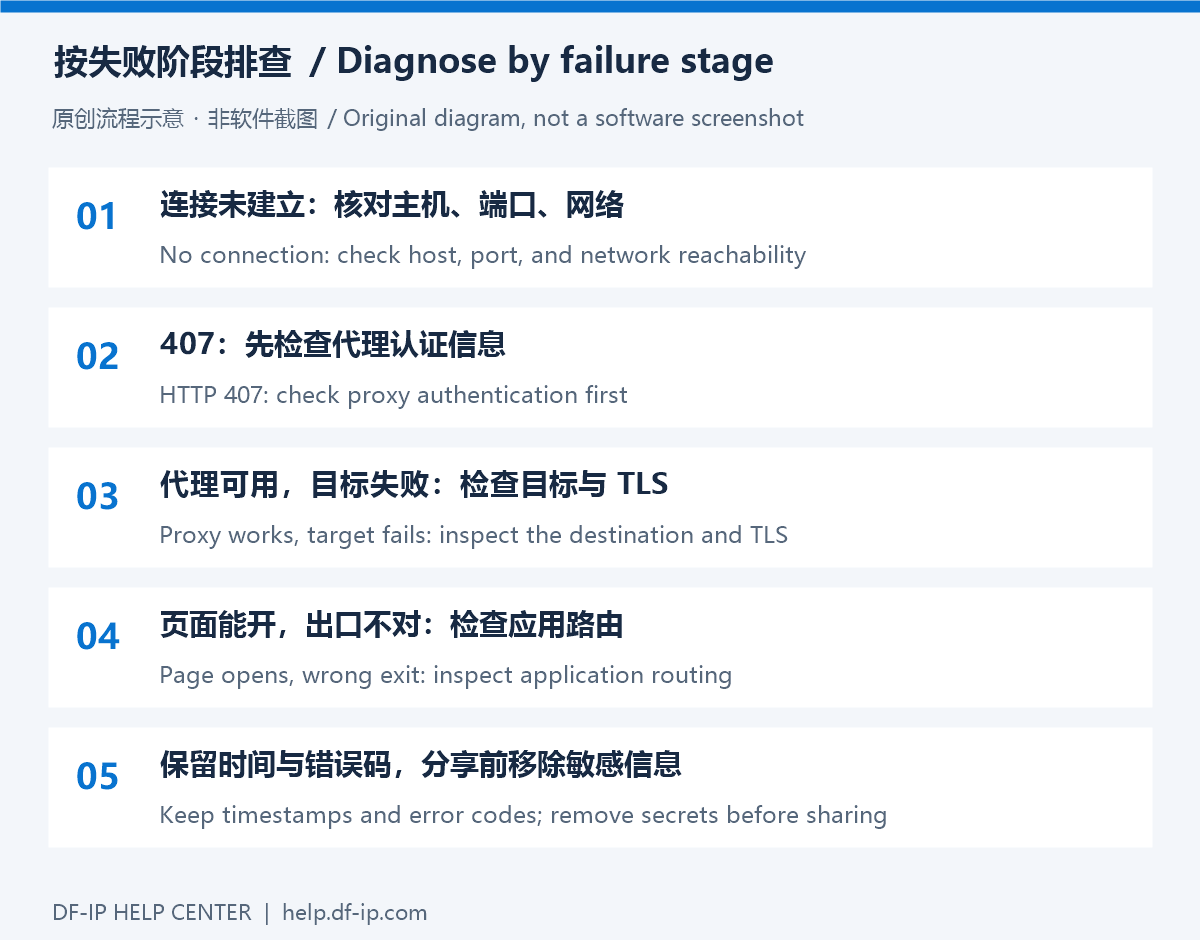
按现象定位
| 现象 | 先看什么 | 下一步 |
|---|---|---|
| 连接代理主机就超时 | 主机、协议端口、本地网络可达性 | 对照原始记录,测试一个正确客户端 |
| 返回 407 | 完整代理凭证及客户端认证 | 进入认证排查 |
| 一个站点失败,其他正常 | 目标状态、TLS、地区规则、资源域名 | 分离目标问题和代理问题 |
| 页面打开但出口没变 | 应用是否使用该代理、规则是否命中 | 从同一应用验证,查看客户端日志 |
| 文本可开,图片或下载很慢 | 资源大小、并发、读取超时 | 小样本测量,逐步增加任务量 |
第一步:固定连接与测试对象
从当前记录重新核对主机和协议端口。静态连接应未到期;动态连接应有可用余额,并完整使用同一次提取结果。保存本轮信息,暂时不要再提取新的会话。准备一个简单可访问的 HTTPS 页面与真正的业务目标,分别测试。
网关地址不是出口地址。不要用“检测到的 IP 与动态网关不同”作为失败证据。想核对地区时,从实际使用代理的应用内读取出口检测结果,并记录检测服务与时间。
第二步:判断应用是否真的经过代理
指纹浏览器必须启动已配置的环境再检测;普通浏览器或系统终端的结果不能替代它。Proxifier 应查看目标进程是否命中代理规则;显示 Direct 时先修正规则。Windows 系统代理不保证所有程序都会跟随。
程序请求要显式配置代理、设置有限超时并检查状态码。用 Python 示例或 Node.js 示例建立小规模基线,再比较业务代码。
第三步:区分目标响应与网络失败
目标返回 403、404、429 或 5xx 时,保留状态及响应摘要,结合目标文档处理权限、路径、限流或服务故障。不要把这些一概称为“代理连不上”。TLS 验证错误应检查时间、证书链和信任配置,不要通过关闭验证让错误消失。
仅大资源失败时,记录传输量、并发和失败发生时间,合理增加读取超时或降低并发做对照。对临时错误采用有上限的退避重试;认证错误和参数错误先修配置,写入请求先确认是否可以安全重试。
仍不能定位时,向官方支持提交脱敏的时间、协议、端口、客户端版本、状态码和最小复现步骤。到 DF-IP 控制台 检查余额与有效期;明确 407 时优先阅读认证排查。