代理报 407 怎么办?DF-IP 用户名、密码与认证方式排查
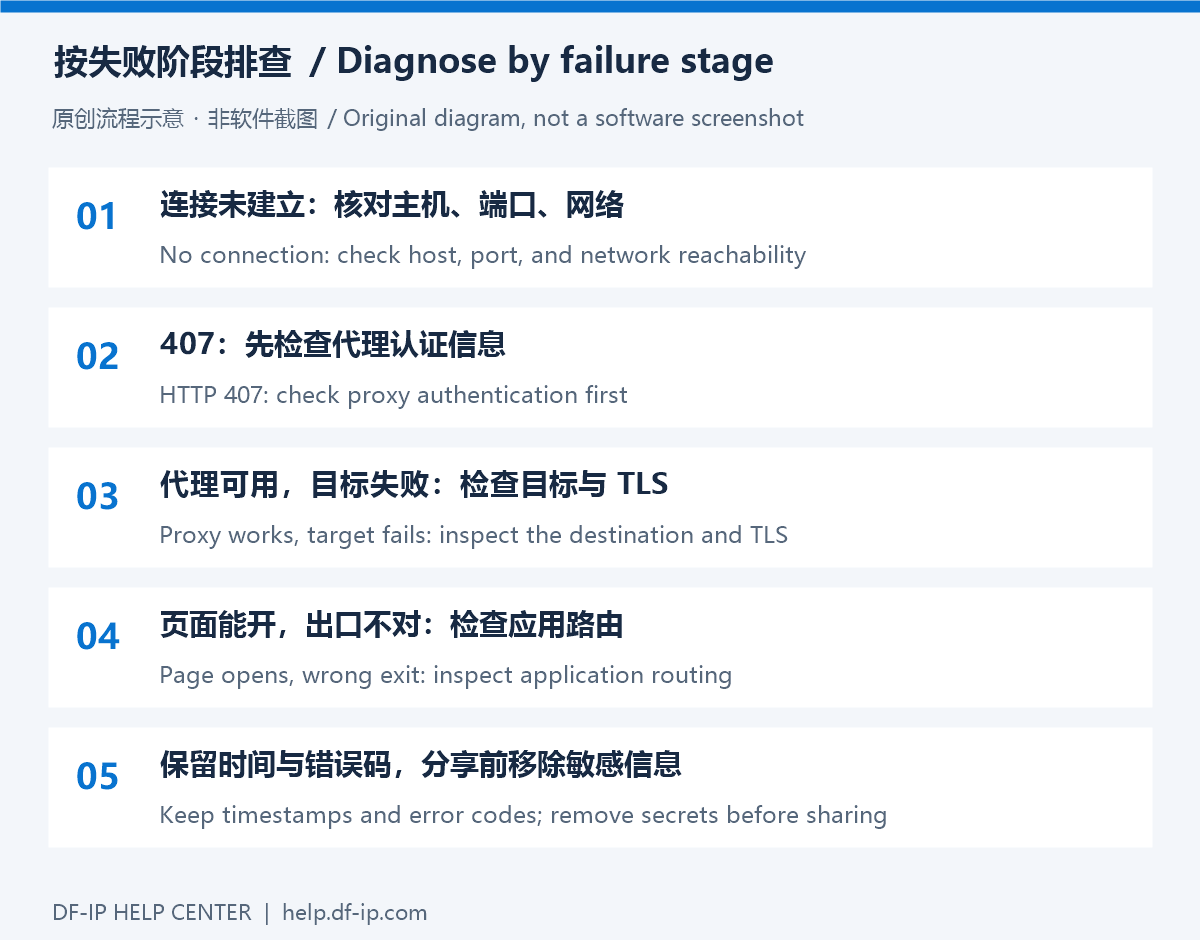
HTTP 407 表示代理要求认证,或者当前提供的认证没有满足代理要求。先检查代理用户名和密码,而不是先改网站登录密码、切换地区或重新购买套餐。它与目标网站的 401 登录认证错误属于不同层次,含义可参考 [MDN 的 407 说明](https://developer.mozilla.org/en-US/docs/Web/HTTP/Reference/Status/407)。
先核对凭证来自哪里
| 连接类型 | 正确来源 | 常见填错 |
|---|---|---|
| 静态住宅 | 当前有效记录的 proxy_username、proxy_password | 使用网站账号、过期记录或另一条 IP 的密码 |
| 动态住宅 | 同一次提取结果中的完整用户名和密码 | 只填基础账号、漏掉生成字段、混用两次结果 |
| 程序请求 | 代理客户端支持的认证配置 | 把 API Key 当作代理密码,或放进目标站点认证字段 |
本教程以 HTTP 状态 407 为入口。SOCKS5 客户端可能显示自己的认证错误文字,检查完整代理凭证的原则相同,但错误码不一定相同。
按顺序排查
- 检查协议与端口。 静态 HTTP 使用
http_port,SOCKS5 使用s5_port;动态使用提取时所选协议。先排除把其他服务的端口当成代理端口。 - 重新从原连接复制完整字段。 去掉误带的引号、空格、JSON 方括号。主机框不要放整行连接字符串。
- 确认应用启用了代理认证。 有些软件需单独勾选 Authentication;Windows 系统页面本身没有通用的凭证保存框,应检查应用是否会请求认证。
- 检查编码方式。 拼接代理 URL 时分别编码用户名和密码;四个输入框或 Axios
auth对象通常填写原始值,不要提前重复编码。 - 核对账户与连接状态。 检查静态有效期、动态余额及连接信息是否已经变更;这些异常也可能以其他错误形式出现,不能仅凭 407 推断具体账务原因。
一次只验证一条连接
先使用一个支持该协议和认证方式的客户端,连接一个简单测试地址。若恢复成功,再回到原应用比较配置。不要在排查期间不断重新提取动态会话,否则容易把新的密码与旧用户名拼到一起。
仍失败时,整理发生时间、客户端名称与版本、代理类型、端口、错误状态和脱敏截图;通过官方支持渠道提交。不要发送完整代理 URL、认证头或明文密码。支持人员若需要定位账号,应按正式渠道提供必要信息。
代理认证通过但页面仍打不开时,转到连接超时与目标失败排查。程序配置可参考 Python和 Node.js;当前连接从 DF-IP 控制台 核对。